

Beim XRP Ledger wurde eine schwerwiegende Sicherheitslücke offengelegt, die bereits seit Jahren im Zahlungssystem vorhanden gewesen sein könnte. Unter bestimmten Bedingungen hätte ein Angreifer theoretisch neues, ausgebbares XRP erzeugen können, obwohl dieses XRP zuvor nicht existierte.
Die Schwachstelle wurde am 22. September 2026 über das XRPL-Bug-Bounty-Programm gemeldet. Entwickler konnten den Angriff anschließend auf einem isolierten Testsystem reproduzieren.
Behoben wurde der Fehler bereits mit der Notfallversion xrpld 3.4.1, die am 25. September veröffentlicht wurde.
Besonders wichtig:
Nach Angaben der XRP-Ledger-Entwickler gibt es keine Hinweise darauf, dass die Schwachstelle auf einem öffentlichen Netzwerk tatsächlich ausgenutzt wurde.
Die technische Offenlegung erfolgte erst später, nachdem ein großer Teil der Validatoren bereits auf die abgesicherte Version aktualisiert worden war.
Wie funktionierte die Schwachstelle?
Die Sicherheitslücke betraf einen speziellen Ablauf innerhalb des Zahlungssystems des XRP Ledger.
Unter bestimmten technischen Bedingungen konnte eine Transaktion so verarbeitet werden, dass ein Empfänger XRP erhielt, obwohl der entsprechende Betrag beim Absender nicht korrekt belastet wurde.
Vereinfacht gesagt hätte dadurch theoretisch ausgebbares XRP entstehen können, ohne dass dafür zuvor ein entsprechender Bestand vorhanden war.
Solche Fehler sind besonders kritisch, weil sie direkt die Integrität eines Blockchain-Netzwerks betreffen.
Bei einer Blockchain muss jederzeit sichergestellt sein, dass keine digitalen Vermögenswerte aus dem Nichts entstehen können, wenn dies nicht ausdrücklich Teil des Protokolls ist.
Genau deshalb wurde der Fehler nach seiner Entdeckung mit hoher Priorität behandelt.
Warum war der Fehler so kritisch?
Die mögliche Schwachstelle war deshalb so sensibel, weil sie theoretisch die Geldmenge von XRP hätte beeinflussen können.
Im XRP Ledger ist die maximale Menge an XRP fest definiert. Neue XRP werden im normalen Betrieb nicht einfach nachträglich erzeugt.
Wenn ein technischer Fehler dazu führen könnte, dass XRP ohne entsprechende Belastung des Absenders ausgegeben werden, wäre das ein direkter Eingriff in eine der grundlegenden Eigenschaften des Netzwerks.
Genau aus diesem Grund wurde der Fehler nicht einfach mit einem regulären Update behoben, sondern mit hoher Priorität behandelt.
Für Nutzer ist dabei entscheidend:
Es gibt bislang keine Hinweise darauf, dass durch diese Schwachstelle tatsächlich XRP auf öffentlichen Netzwerken erzeugt oder gestohlen wurden.
Der Vorfall zeigt jedoch, wie wichtig kontinuierliche Sicherheitsprüfungen, Bug-Bounty-Programme und schnelle Reaktionen der Entwickler für die Stabilität eines Blockchain-Netzwerks sind.
Wie wurde die Schwachstelle entdeckt?
Die Sicherheitslücke wurde über das Bug-Bounty-Programm des XRP Ledger gemeldet.
Solche Programme sollen unabhängige Sicherheitsforscher dazu motivieren, mögliche Schwachstellen verantwortungsvoll zu melden, bevor sie öffentlich bekannt werden oder missbraucht werden können.
Nach der Meldung wurde der Fehler von den Entwicklern auf einem isolierten Testsystem reproduziert und technisch analysiert.
Anschließend wurde mit xrpld 3.4.1 eine abgesicherte Version veröffentlicht.
Die Details zur Schwachstelle wurden nicht sofort vollständig öffentlich gemacht. Zuerst sollte sichergestellt werden, dass möglichst viele Validatoren und Betreiber von XRP-Ledger-Infrastruktur auf die korrigierte Version aktualisieren konnten.
Dieses Vorgehen reduziert das Risiko, dass technische Details einer noch ungepatchten Schwachstelle von Angreifern ausgenutzt werden.
Warum xrpld 3.4.1 so wichtig war
Mit der Version xrpld 3.4.1 wurde die Sicherheitslücke behoben.
Mehr Hintergründe zu den Änderungen in xrpld 3.4.1 findest du in unserem ausführlichen XRP Ledger 3.4.1 Security Update.
Für Betreiber von Validatoren und anderer XRP-Ledger-Infrastruktur war das Update deshalb besonders wichtig. Je schneller ein großer Teil des Netzwerks auf die korrigierte Softwareversion wechselte, desto kleiner wurde das potenzielle Risiko.
Die Entwickler veröffentlichten zunächst das Sicherheitsupdate und hielten technische Details zur Schwachstelle zurück, bis ausreichend viele Betreiber aktualisiert hatten.
Damit sollte verhindert werden, dass mögliche Angreifer aus der öffentlichen Beschreibung des Fehlers Informationen ableiten konnten, solange noch ungepatchte Systeme aktiv waren.
Der Vorfall zeigt außerdem, dass Software-Updates beim XRP Ledger nicht nur neue Funktionen bringen. Sie können auch entscheidende Sicherheitskorrekturen enthalten, die für die Stabilität und Integrität des gesamten Netzwerks wichtig sind.
Was bedeutet der Vorfall für XRP-Inhaber?
Für XRP-Inhaber ist vor allem wichtig, zwischen einem theoretischen technischen Risiko und einem tatsächlich eingetretenen Schaden zu unterscheiden.
Nach den bisher veröffentlichten Informationen gibt es keine Hinweise darauf, dass die Schwachstelle auf dem öffentlichen XRP Ledger ausgenutzt wurde.
Das bedeutet:
- Es gibt keine bekannten Hinweise auf dadurch neu erzeugte XRP.
- Es gibt keine bekannten Hinweise auf gestohlene XRP durch genau diese Schwachstelle.
- Der Fehler wurde mit xrpld 3.4.1 bereits behoben.
Trotzdem ist der Vorfall relevant, weil er zeigt, dass auch etablierte Blockchain-Netzwerke nicht frei von Softwarefehlern sind.
Entscheidend ist deshalb nicht nur, ob Schwachstellen existieren können, sondern auch, wie schnell sie entdeckt, gemeldet und behoben werden.
Im Fall des XRP Ledger wurde der Fehler über das Bug-Bounty-Programm gemeldet, reproduziert und anschließend mit einem Sicherheitsupdate geschlossen.
Was bedeutet das für die Sicherheit des XRP Ledger?
Der Vorfall ist ernst, sollte aber nicht so interpretiert werden, als sei der XRP Ledger grundsätzlich unsicher.
Entscheidend ist vielmehr, wie ein Netzwerk mit solchen Schwachstellen umgeht.
Im konkreten Fall wurde der Fehler über ein Bug-Bounty-Programm entdeckt, auf einem isolierten System reproduziert und anschließend mit xrpld 3.4.1 behoben. Die technische Offenlegung erfolgte erst, nachdem ein großer Teil der Infrastruktur bereits aktualisiert worden war.
Das ist grundsätzlich ein typisches Vorgehen bei sicherheitskritischen Softwarefehlern.
Für den XRP Ledger ist der Vorfall deshalb auch ein Belastungstest für die eigene Sicherheitsstruktur: Schwachstellen können auftreten, aber sie müssen schnell erkannt, koordiniert behoben und transparent dokumentiert werden.
Gerade mit Blick auf institutionelle Anwendungen, Stablecoins und tokenisierte Vermögenswerte wird diese Fähigkeit immer wichtiger. Je stärker der XRP Ledger in professionelle Finanzinfrastruktur hineinwächst, desto höher sind auch die Anforderungen an Sicherheit, Governance und technische Zuverlässigkeit.
Parallel entwickelt sich der XRP Ledger mit neuen Funktionen wie Permission Delegation weiter in Richtung institutioneller Nutzung.
Verbindung zu institutionellen Anwendungen und Stablecoins
Der Zeitpunkt der Sicherheitskorrektur ist auch deshalb relevant, weil sich der XRP Ledger zunehmend in Richtung institutioneller Finanzanwendungen entwickelt.
Wie stark Ripple parallel auf institutionelle Infrastruktur setzt, zeigt auch die jüngste Zusammenarbeit mit Meritz Securities in Südkorea.
Dazu gehören unter anderem:
- Stablecoins
- tokenisierte Vermögenswerte
- institutionelle Zahlungen
- digitale Finanzprodukte
- automatisierte Finanzanwendungen
Je größer die wirtschaftliche Bedeutung solcher Anwendungen wird, desto wichtiger wird eine belastbare technische Grundlage.
Auch RLUSD, der US-Dollar-Stablecoin von Ripple, kann auf dem XRP Ledger genutzt werden. Deshalb betrifft die technische Sicherheit des Netzwerks nicht nur klassische XRP-Transaktionen, sondern potenziell auch Anwendungen rund um Stablecoins und tokenisierte Vermögenswerte.
Der aktuelle Vorfall zeigt damit zwei Seiten gleichzeitig: Einerseits können selbst lange bestehende Systeme kritische Fehler enthalten. Andererseits zeigt die schnelle Reaktion, wie wichtig Sicherheitsforschung, Updates und koordinierte Netzwerkpflege für die weitere institutionelle Entwicklung des XRP Ledger sind.
Mehr Hintergrund zu XRP, Ripple und der digitalen Finanzwelt
Wenn du die Entwicklungen rund um XRP, Ripple, den XRP Ledger, RLUSD, Stablecoins, Tokenisierung und institutionelle Nutzung nicht nur über einzelne Schlagzeilen verfolgen möchtest, findest du in meinem Buch „XRP – WENN DER RIESE ERWACHT“ eine ausführliche Einordnung.
Das Buch erklärt nicht nur das XRP-Ökosystem, sondern auch die Grundlagen unseres heutigen Finanzsystems – von Banken, Geldschöpfung und Inflation bis hin zu Blockchain, digitalen Vermögenswerten und der möglichen Zukunft internationaler Finanzinfrastruktur.
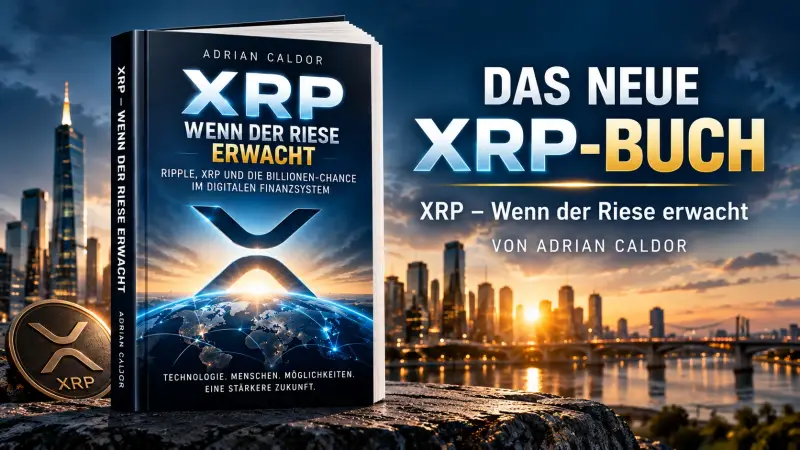
XRP – WENN DER RIESE ERWACHT
Ripple, XRP und die Billionen-Chance der digitalen Finanzwelt
von Adrian Caldor
Fazit
Die Sicherheitslücke im XRP Ledger war ernst, wurde aber nach den bisher veröffentlichten Informationen rechtzeitig entdeckt und mit xrpld 3.4.1 behoben.
Für XRP-Inhaber ist vor allem wichtig, dass es aktuell keine Hinweise darauf gibt, dass der Fehler auf dem öffentlichen Netzwerk tatsächlich ausgenutzt wurde.
Der Vorfall zeigt dennoch, dass auch etablierte Blockchain-Netzwerke kontinuierlich geprüft und weiterentwickelt werden müssen.
Entscheidend ist deshalb nicht, ob Softwarefehler grundsätzlich möglich sind, sondern wie schnell sie erkannt, gemeldet und behoben werden.
Gerade mit Blick auf institutionelle Anwendungen, Stablecoins und tokenisierte Vermögenswerte wird die technische Sicherheit des XRP Ledger immer wichtiger.
Für XRP bedeutet das nicht automatisch einen direkten Kursimpuls. Für die langfristige Entwicklung des Netzwerks ist ein belastbarer Sicherheitsprozess jedoch ein zentraler Faktor.
Quellen
-
XRPL.org – Vulnerability Disclosure Report for xrpld 3.4.1
Offizielle technische Offenlegung zur XRP-Overflow-Schwachstelle, zum Bug-Bounty-Fund, zur Behebung und dazu, dass keine Ausnutzung auf öffentlichen Netzwerken festgestellt wurde. xrpl.org
Quelle öffnen -
XRPL.org – Introducing XRP Ledger version 3.4.1
Offizielle Release-Mitteilung zur Notfallversion xrpld 3.4.1 vom 25. September 2026. xrpl.org
Quelle öffnen -
CoinDesk – October 10, 2026
XRP Ledger patched decade-old bug that could create billions of dollars in XRP from nothing
Journalistischer Bericht zur Schwachstelle, zur möglichen Erzeugung ausgebbarer XRP und zum fehlenden Nachweis einer Ausnutzung. CoinDesk
Quelle öffnen
Add comment
Comments